Weet u wie er op uw netwerk zit?

Met Belden macmon Network Access Control helpt 4net organisaties om toestellen, gebruikers en externe partijen veilig toegang te geven tot IT- en OT-netwerken.

In moderne netwerken verbinden dagelijks laptops, machines, camera's en IoT-toestellen zich met uw infrastructuur. macmon geeft u volledig inzicht in alle verbonden toestellen en laat alleen vertrouwde apparaten automatisch toe tot het juiste netwerksegment.

Laptop met digitale beveiligingsschilden voor netwerktoegang
Technici in industriële productieomgeving met robotinstallaties

Onbekende toestellen zijn een onderschat risico

Weet u precies wat er met uw netwerk verbonden is? Externe laptops, oudere machines of PLC's, camera's, printers en IoT-toestellen worden aangesloten, verplaatst of vervangen.

Daardoor raakt het overzicht snel zoek, zeker wanneer IT en OT samenkomen.

Een toestel dat vandaag probleemloos werkt, kan morgen een kwetsbaarheid vormen wanneer het niet gekend, gecontroleerd of correct gesegmenteerd is.

Met Network Access Control ziet u welke toestellen verbonden zijn, waar ze zich bevinden en tot welk netwerksegment ze toegang krijgen.

Want wat u niet ziet, kunt u ook niet beveiligen.

Network Access Control: toegang geven op basis van regels, niet op basis van toeval

Network Access Control controleert welke toestellen en gebruikers toegang krijgen tot het netwerk.

macmon NAC beschermt netwerken tegen ongewenste toestellen, geeft een actueel overzicht van alle verbonden devices en ondersteunt centraal beheer van switches via SNMP of SSH/Telnet.

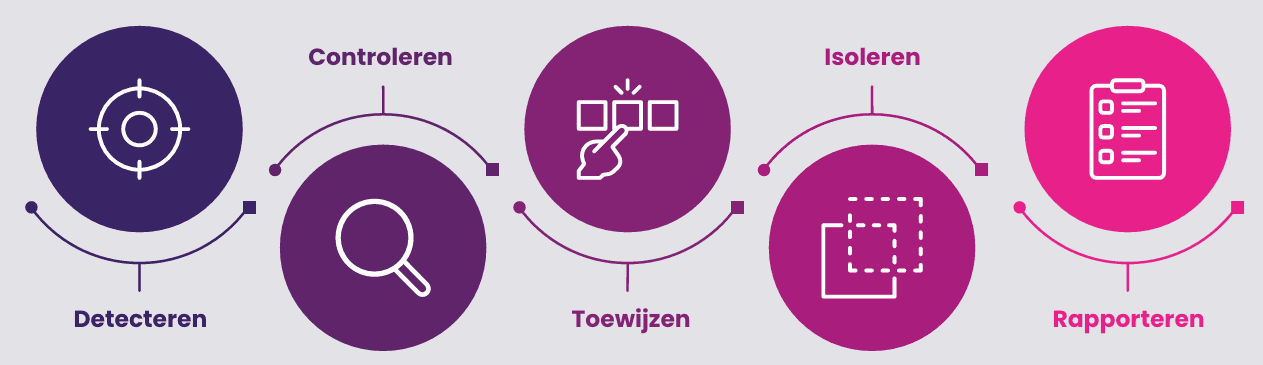
NAC-proces: detecteren, controleren, toewijzen, isoleren en rapporteren

Waarom Belden macmon NAC?

Netwerkzicht icoon

Direct zicht op uw netwerk

Een actueel en historisch overzicht van alle verbonden toestellen. Welke toestellen zijn verbonden? Waar zitten ze? Via welke switchpoort? In welk VLAN?

Toegangscontrole icoon

Automatische toegangscontrole

Toestellen krijgen alleen toegang als ze voldoen aan de ingestelde regels.
VLAN-segmentatie icoon

Dynamische VLAN-segmentatie

macmon ondersteunt eenvoudige en dynamische VLAN-concepten, zodat toestellen automatisch in de juiste netwerkzone terechtkomen.
Netwerkinfrastructuur icoon

Past in bestaande netwerken

macmon werkt fabrikant-onafhankelijk en integreert met bestaande switches en infrastructuur. Zo hoeft u uw netwerk niet volledig te vervangen om meer controle en zichtbaarheid te krijgen.

macmon NAC video preview
DOWNLOAD DE BROCHURE

Ontdek hoe toestellen automatisch worden gedetecteerd, gevalideerd en toegewezen aan de juiste netwerkzone.

Voor IT- én OT-netwerken

Voor organisaties die controle willen over hun netwerk

Hoe groter en complexer een netwerk wordt, hoe moeilijker het wordt om overzicht te behouden.

macmon NAC is vooral relevant in omgevingen waar veel toestellen, machines, gebruikers of externe partijen samenkomen en waar ongecontroleerde netwerktoegang een reëel risico vormt.

Daarom wordt macmon onder meer ingezet in:
Productiebedrijf icoon
Logistiek icoon
Energie icoon
Machinebouw icoon
Kritische infrastructuur icoon
Zorg icoon
Overheid icoon
Vestigingen icoon

5 uitdagingen met probleem en oplossing

Typische situaties waarin macmon NAC het verschil maakt

Van leveranciers die tijdelijke toegang nodig hebben tot onbekende toestellen op het netwerk: macmon helpt organisaties om netwerktoegang gecontroleerd, veilig en inzichtelijk te beheren.
Technici werken aan server- en netwerkbekabeling

Leveranciers veilig toegang geven

Externe techniekers en onderhoudspartners hebben regelmatig toegang nodig tot machines, installaties of systemen.
Geef tijdelijke en gecontroleerde toegang tot enkel de juiste machine, productielijn of netwerkzone zonder risico voor de rest van het netwerk.

Oplossing bevestigd
Laptop met access denied waarschuwing op scherm

Onbekende toestellen automatisch blokkeren

Een onbekende laptop, camera of IoT-toestel wordt aangesloten op een vrije netwerkpoort.
Onbekende toestellen worden automatisch gedetecteerd en krijgen geen toegang totdat ze zijn gevalideerd volgens uw beveiligingsbeleid.

Oplossing bevestigd
Hand bij digitaal netwerkvisualisatiescherm

Productienetwerken segmenteren

Machines, kantoorwerkplekken, camera's, bezoekers en leveranciers delen vaak dezelfde infrastructuur.

Toestellen worden automatisch toegewezen aan de juiste VLAN of netwerkzone, waardoor kritische systemen beter beschermd blijven.

Oplossing bevestigd
Technici werken aan server- en netwerkbekabeling

Compliance en audits ondersteunen

Steeds meer organisaties moeten kunnen aantonen wie toegang had tot het netwerk en wanneer.

Centrale logging en rapportering zorgen voor een volledig overzicht van gebruikers, toestellen en netwerktoegang.

Oplossing bevestigd
Laptop met access denied waarschuwing op scherm

Incidenten sneller onderzoeken

Bij een storing of beveiligingsincident is het vaak onduidelijk welk toestel betrokken was.
Historische gegevens tonen welke toestellen verbonden waren, via welke switchpoort en op welk tijdstip.

Oplossing bevestigd
BESPREEK UW SITUATIE

Meer controle in een wereld van compliance, NIS2 en cyberrisico's

Cybersecurity gaat vandaag veel verder dan firewalls en antivirussoftware.

NIS2 vraagt om organisaties binnen kritieke en essentiële sectoren om cyberrisico's structureel te beheren en passende beveiligingsmaatregelen te nemen.

macmon NAC ondersteunt die aanpak door netwerktoegang centraal te beheren, onbekende toestellen te detecteren en wijzigingen te registreren.

NIS2 schrijft geen specifieke technologie voor, maar NAC vormt wel een waardevolle bouwsteen binnen een bredere cybersecurity- en compliance-strategie.

Hoe macmon NAC hierbij helpt

Zichtbaarheid icoon

Zichtbaarheid

Een actueel overzicht van alle toestellen die verbonden zijn met het netwerk.

Toegangscontrole icoon

Toegangscontrole

Alleen gekende en toegelaten gebruikers en toestellen krijgen toegang tot de juiste netwerksegmenten.

Traceerbaarheid icoon

Traceerbaarheid

Logbestanden en rapportering maken netwerkactiviteiten inzichtelijk en ondersteunen audits.

Risicobeheersing icoon

Risicobeheersing

Onbekende of niet-conforme toestellen kunnen automatisch worden geïsoleerd of geblokkeerd.

Hand met digitaal schild en vinkje, symbool voor netwerkbeveiliging

Waarom macmon uitrollen met 4net?

4net krijgt het vertrouwen van Belden om macmon NAC sterker in België te introduceren. In Duitsland is macmon al sterk ingeburgerd

Dankzij onze ervaring met IT- en OT-netwerken, industriële switches, monitoring en cybersecurity kunnen we organisaties niet alleen de software aanbieden, maar ook begeleiden bij ontwerp, configuratie, implementatie en ondersteuning.

  • Lokale Belgische partner
  • Ervaring met IT- en OT-netwerken
  • Technische kennis van switches, VLAN's en industriële netwerken
  • Ondersteuning bij analyse, implementatie en opvolging
  • Brug tussen fabrikant, IT-team, OT-team en installateur
  • Leveranciersonafhankelijk. Dankzij onze IT- en OT-expertise integreren we macmon probleemloos in bestaande netwerken met verschillende merken en technologieën.

Bent u zeker dat u weet wie er op uw netwerk zit?

Van onbekende toestellen en leveranciers tot industriële installaties en IoT-apparatuur. Wij helpen u graag om opnieuw controle te krijgen over uw netwerk.
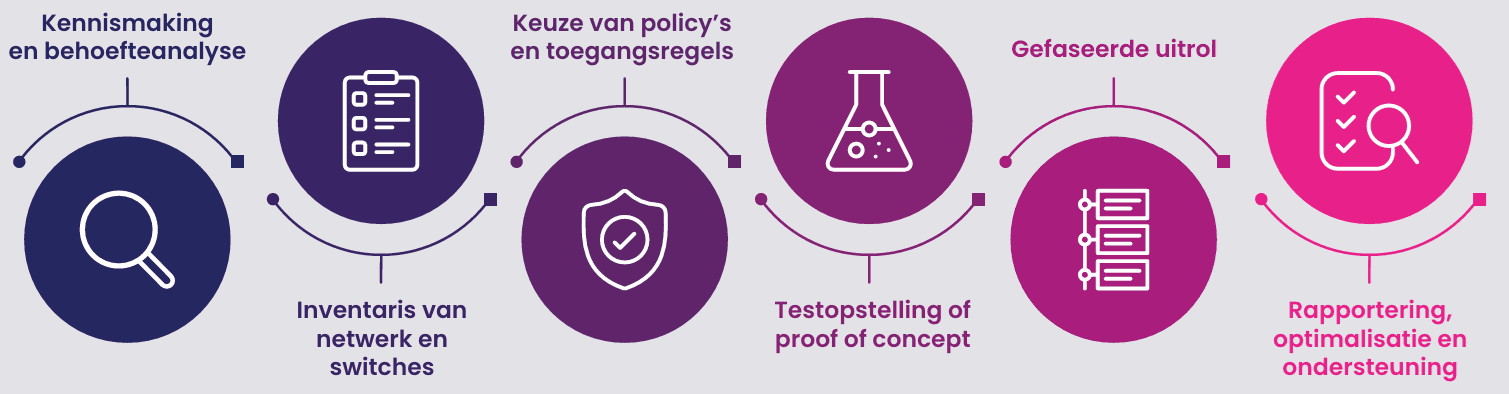
Hoe starten we?

Stappenplan macmon NAC: kennismaking, inventaris, policy's, proof of concept, gefaseerde uitrol en ondersteuning

Veel gestelde vragen

Nee, maar het is vooral interessant voor organisaties waar netwerktoegang, veiligheid en continuïteit belangrijk zijn.
Ja, macmon is fabrikant-onafhankelijk en kan SNMP-manageable switches en routers aansturen.
Ja, Belden positioneert macmon NAC expliciet voor IT- en OT-netwerken.
Nee, macmon kan hybride werken: van MAC-adresherkenning tot uitgebreidere authenticatie met bijvoorbeeld certificaten en 802.1X.
Het team van Duitse ontwikkelaars in Berlijn werkt voortdurend aan de uitbreiding van macmon en het creëren van nieuwe mogelijkheden.
Nieuwe standaarden, onderzoeksresultaten, enzovoort, worden continu en zo snel mogelijk in de verdere ontwikkeling van de software verwerkt.
Daarnaast worden er constant integraties met producten van andere leveranciers gerealiseerd, wat zorgt voor een krachtige integratie met de bestaande omgeving.
Hoewel we moderne switches hebben, beschikken we niet over veel expertise in het beheer ervan, omdat we tot nu toe alleen de standaardfuncties hebben gebruikt.
Nee, dat is niet nodig. Er moeten wel een paar details worden ingesteld. Zowel de Macmon-partners als de Macmon-supportafdeling geven u graag informatie over wat er nodig is en bieden de nodige ondersteuning.
Onze eisen zijn minimaal. Het moet mogelijk zijn om de switches en routers te beheren met behulp van SNMP V1, V2c of V3 (lezen en schrijven) of via SSH/Telnet